

Описание курса
Современная ИТ-инфраструктура ежедневно генерирует множество событий безопасности. Однако наличие журналов и средств защиты ещё не означает, что организация способна своевременно обнаружить атаку. Важно не только собирать данные, но и выявлять связи между событиями, определять признаки угроз и понимать, какие действия необходимо предпринять.
Системы класса SIEM позволяют объединять события из различных источников, анализировать их и автоматически выявлять подозрительную активность с помощью правил корреляции.
На курсе вы освоите основные этапы мониторинга информационной безопасности: от развёртывания SIEM и организации сбора событий до выявления инцидентов и подготовки карт реагирования. Познакомитесь с принципами работы центра мониторинга информационной безопасности (SOC) и ролью SIEM в процессах обнаружения угроз.
Что вы научитесь делать
- Развёртывать и настраивать SIEM в учебной инфраструктуре.
- Организовывать централизованный сбор событий из различных источников.
- Анализировать журналы безопасности и выявлять подозрительную активность.
- Создавать правила корреляции для автоматического обнаружения потенциальных атак.
- Выполнять первичный анализ выявленных инцидентов.
- Разрабатывать карты реагирования на инциденты информационной безопасности.
Что сможете применять в работе
Полученные знания и навыки помогут выполнять задачи мониторинга безопасности корпоративной инфраструктуры, анализировать события из различных систем, совершенствовать механизмы обнаружения подозрительной активности и участвовать в организации реагирования на инциденты.
Кому подойдёт курс
Специалистам по информационной безопасности, пентестерам, разработчикам решений ИБ и руководителям подразделений информационной безопасности, которым необходимо освоить или систематизировать подходы к мониторингу событий и реагированию на инциденты.
Формат обучения
24 академических часа. Программа включает семь модулей, охватывающих развёртывание SIEM, сбор и анализ событий, разработку правил корреляции, работу с инцидентами, составление карт реагирования и принципы построения SOC.
Вы научитесь
- развёртывать и выполнять первоначальную настройку SIEM в учебной среде;
- организовывать сбор событий информационной безопасности из различных источников;
- анализировать журналы и выявлять признаки подозрительной активности;
- разрабатывать правила корреляции для обнаружения потенциальных атак;
- проводить первичный анализ выявленных инцидентов;
- составлять карты реагирования на типовые инциденты информационной безопасности.
Вы будете знать
- назначение и основные функции систем класса SIEM;
- принципы организации мониторинга информационной безопасности;
- основные источники событий безопасности и способы их централизованного сбора;
- методы анализа журналов и выявления подозрительной активности;
- принципы разработки правил корреляции;
- основные этапы выявления и обработки инцидентов информационной безопасности;
- назначение и структуру карт реагирования на инциденты;
- принципы построения и функционирования SOC.
Специалисты, обладающие этими знаниями и навыками, в настоящее время крайне востребованы.
Обучение по мировым стандартам позволяет нашим выпускникам работать в ведущих компаниях России и других стран. Они делают успешную карьеру и пользуются уважением работодателей.
Предварительная подготовка
Требуемая подготовка:
Успешное окончание курса Противодействие хакерским атакам: защита, предсказание, распознавание, ответ, или эквивалентная подготовка.
Программа курса
Аудиторная нагрузка в классе с преподавателем 24 ак. ч. + 24 ак. ч. бесплатно*
* Для слушателей курса предусмотрено время для самостоятельной практической отработки и проработки материала в компьютерных классах Центра.
Вы можете использовать его для закрепления знаний, выполнения домашних заданий и консультаций со специалистами.
Время предоставляется бесплатно по предварительному согласованию с администратором комплекса:
- для занятий с 10:00 до 17:10: дополнительное время с 9:00 до 10:00.
- для занятий с 14:00 до 17:10: дополнительное время с 13:15 до 14:00.
- для занятий с 18:30 до 21:30: дополнительное время с 17:10 до 17:55.
По завершении обучения проводится итоговая аттестация. Она может проходить в виде теста на последнем занятии или основываться на результатах выполнения практических заданий в ходе курса.
Документы об окончании
В зависимости от программы обучения выдаются следующие документы:
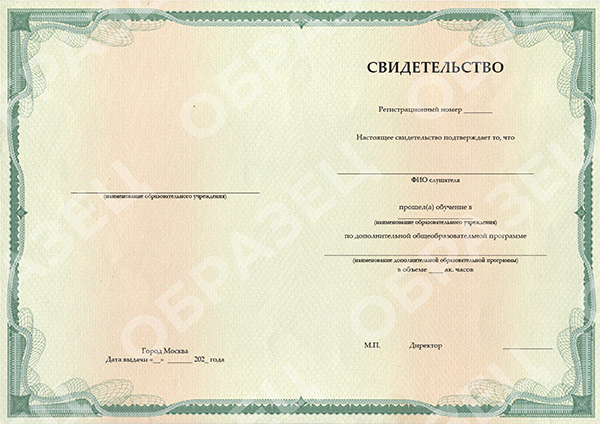
Свидетельство выпускника
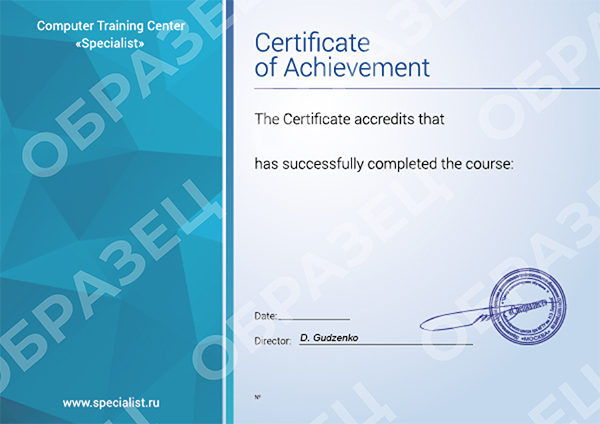
Cертификат международного образца
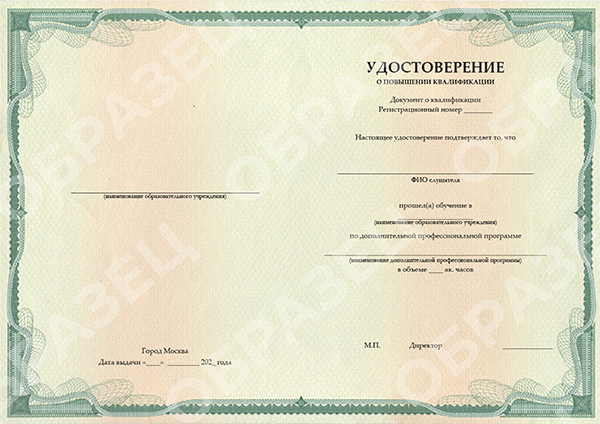
Удостоверение о повышении квалификации
* Для получения удостоверения вам необходимо предоставить копию диплома о высшем или среднем профессиональном образовании.
Сертификаты международного образца выводятся после окончания курса в личном кабинете слушателя.


